Microsoft 365 e Internet
Sicurezza Microsoft 365 ed esposizione su Internet: ciò che vede un attaccante, lo vedete anche voi
Una regola di inoltro verso un indirizzo personale, creata un sabato sera. Un'applicazione di terze parti che ha ottenuto il diritto di leggere tutte le caselle. Un vecchio server di test ancora raggiungibile da Internet. Una normale console di amministrazione non vi avvisa di nessuna di queste cose. FirstSI le individua, e vi spiega anche in italiano perché da stamattina Outlook continua a chiedere la password a Sophie.
Demo ad accesso libero, senza registrazione: 138 macchine fittizie, tutti e dodici i moduli.
INOLTRO casella di un contabile: inoltro verso un indirizzo esterno, sabato alle 23:10
APPLICAZIONE applicazione di terze parti autorizzata a leggere le caselle
CONDIVISIONE 37 link anonimi creati in un'ora
FUGA due indirizzi aziendali citati in una fuga di dati pubblica
ACCESSI nessun accesso da un paese insolito
Microsoft 365 e Internet, visti dall'esterno
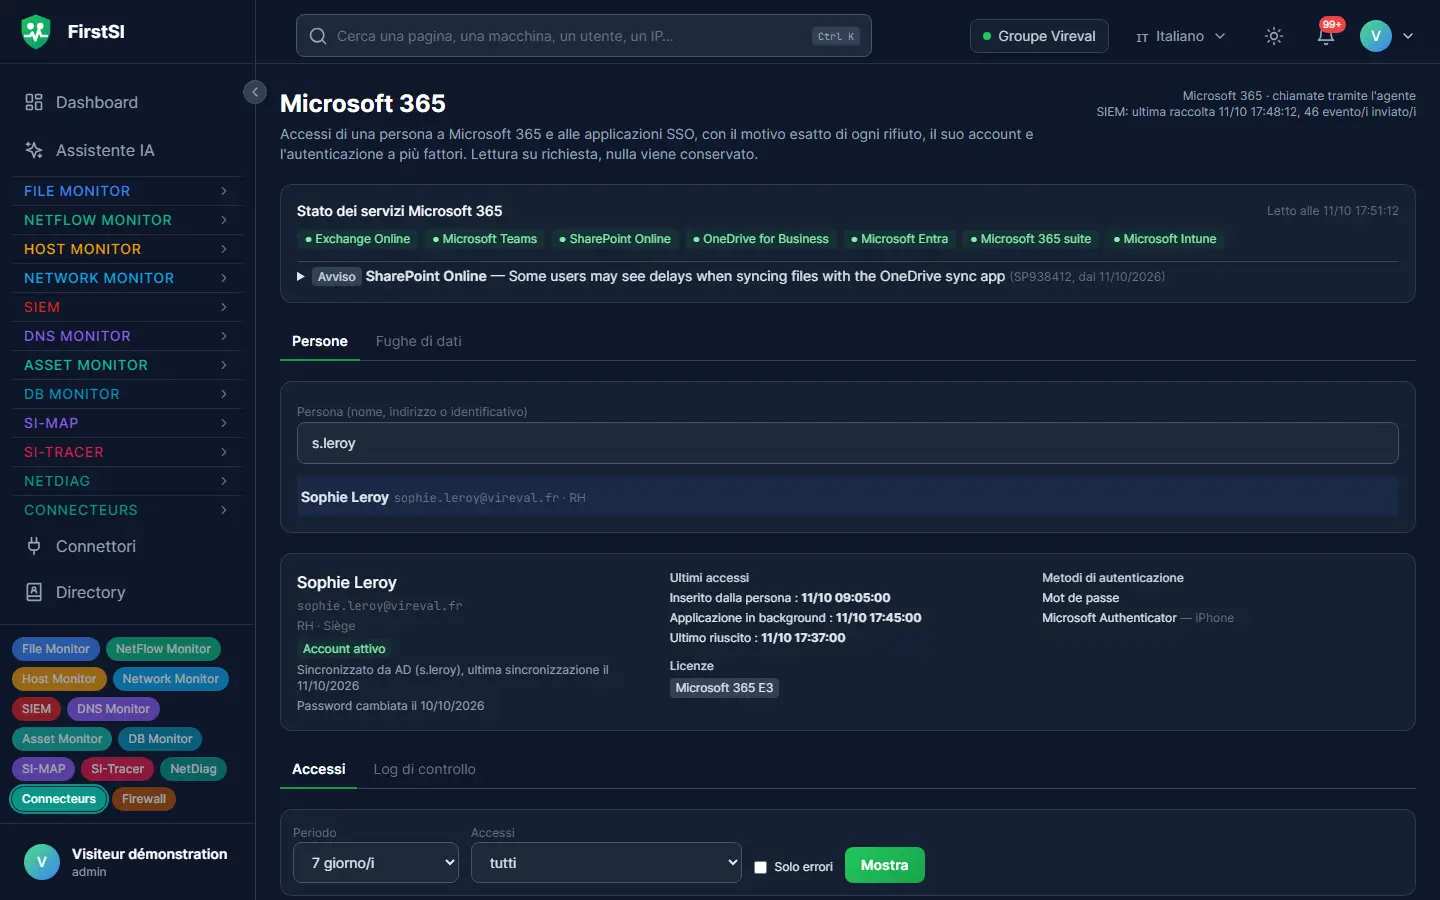
Ogni accesso negato, spiegato
Password cambiata di recente, autenticazione a più fattori rifiutata, criterio di accesso condizionale, dispositivo non conforme: il motivo è indicato in chiaro, con trenta giorni di cronologia per persona.
Ciò che esce senza passare dalla porta
Inoltri della posta verso l'esterno, raffiche di link di condivisione anonimi, applicazioni di terze parti autorizzate: ciascun caso diventa un incidente, con la persona interessata.
I tentativi sugli account
Password provate a raffica, autenticazione a più fattori rifiutata più volte, accesso da un paese dove nessuno lavora: il SIEM li gestisce come il resto dei vostri avvisi.
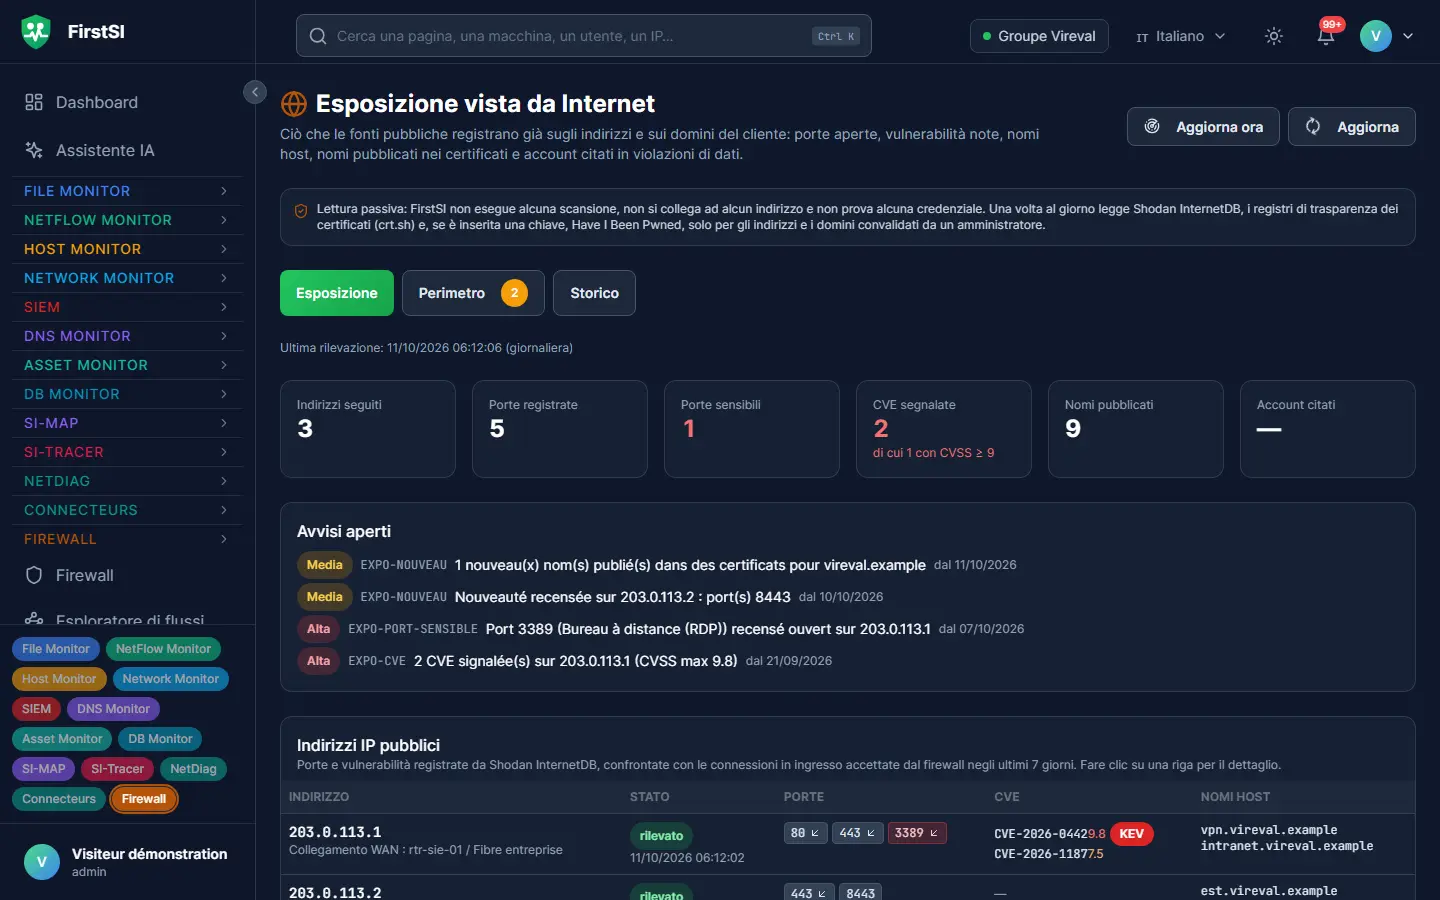
La vostra superficie su Internet
Servizi esposti, vulnerabilità note, nomi pubblicati: FirstSI rileva in modo passivo ciò che chiunque può vedere di voi, senza lanciare alcuna scansione.
Gli account citati nelle fughe di dati
Gli indirizzi aziendali ritrovati in fughe di dati pubbliche vengono segnalati, così le password interessate si cambiano per prime.
Dalla vostra rete, in sola lettura
FirstSI consulta Microsoft 365 con un accesso in lettura, non conserva i contenuti e registra ogni consultazione.
Nella console
Schermate della demo online, con i dati di un'azienda fittizia.
Sabato, ore 23:10
La regola di inoltro del weekend
Giovedì un contabile ha inserito la sua password su una falsa pagina di accesso. Sabato sera qualcuno apre la sua casella da un provider di hosting estero e crea una regola discreta: ogni messaggio che contiene «fattura» o «IBAN» parte verso un indirizzo esterno.
FirstSI segnala la regola entro un minuto, e il SIEM la collega all'accesso insolito che l'ha preceduta. Il reperibile riceve un solo incidente, con la casella, l'indirizzo di destinazione e l'indirizzo IP di accesso, con il paese e il provider da cui proviene.
La regola viene eliminata, la password cambiata e le sessioni revocate prima di domenica a mezzogiorno. Il lunedì la contabilità riceve l'indicazione di verificare qualsiasi richiesta di cambio IBAN, e voi sapete esattamente quali messaggi sono usciti.
23:02 ACCESSO casella di un contabile, da un provider di hosting estero
23:10 INOLTRO regola verso un indirizzo esterno («fattura», «IBAN»)
23:11 AVVISO un solo incidente, inviato al reperibile
dom. 10:40 RIPRISTINO regola eliminata, sessioni revocate
Come funziona
Un accesso in lettura
Autorizzate FirstSI a leggere i log di accesso e la configurazione del vostro ambiente Microsoft 365, senza alcun diritto di scrittura.
Un rilevamento passivo da Internet
FirstSI raccoglie ciò che le fonti pubbliche sanno dei vostri indirizzi e dei vostri nomi di dominio. Verso i vostri sistemi non parte alcun pacchetto.
Incidenti e risposte
Le anomalie diventano incidenti nel SIEM, e gli accessi negati si spiegano direttamente nei ticket del supporto.
Domande frequenti
FirstSI legge il contenuto della posta?
No. Consulta i log di accesso, le regole di inoltro, le condivisioni e le autorizzazioni delle applicazioni, mai il contenuto dei messaggi.
Il rilevamento dell'esposizione è un penetration test?
No, è passivo. Si basa su fonti pubbliche e non invia nulla verso i vostri sistemi. Si affianca bene a un penetration test annuale.
FirstSI può bloccare un account compromesso?
No. FirstSI consulta Microsoft 365 in sola lettura: segnala l'incidente e lo spiega, con l'account, l'indirizzo di accesso e la regola in questione. Il blocco dell'account e la revoca delle sessioni restano nelle vostre mani.
In che modo aiuta il supporto?
È l'uso più quotidiano. Il ticket «Outlook mi chiede di continuo la password» arriva con la sua causa, spesso un telefono che presenta ancora la vecchia password.
E Google Workspace?
Esiste anche un connettore Google Workspace, per i tablet, le applicazioni e gli account.
Altre domande su installazione, hosting, GDPR o integrazioni? Tutte le domande frequenti
Per approfondire
Gli stessi dati rispondono a più esigenze. Queste pagine ne mostrano altri aspetti.
Sicurezza di Active Directory
Gruppi sensibili, postura, account dimenticati.
Per saperne di più SIEMSIEM e rilevamento degli incidenti
Incidenti correlati, con la loro cronologia.
Per saperne di più Assistente IAAssistente IA e pre-diagnosi
Un'IA in casa vostra, ticket già verificati.
Per saperne di piùNella documentazione
Tenete d'occhio ciò che esce dalla vostra posta
La dimostrazione guidata vi mostra un incidente Microsoft 365 completo e il rilevamento dell'esposizione di un'azienda fittizia.