Microsoft 365 et Internet
Sécurité Microsoft 365 et exposition sur Internet : voyez ce qu'un attaquant voit
Une règle de transfert vers une adresse personnelle, créée un samedi soir. Une application tierce qui a obtenu le droit de lire toutes les boîtes. Un ancien serveur de test encore joignable depuis Internet. Une console d'administration ordinaire ne vous alerte sur rien de tout cela. FirstSI les repère, et explique aussi en français pourquoi Outlook redemande son mot de passe à Sophie depuis ce matin.
Démo en accès libre, sans inscription : 138 machines fictives, les douze modules.
TRANSFERT boîte d'un comptable : transfert vers une adresse extérieure, samedi 23 h 10
APPLICATION application tierce autorisée à lire les boîtes
PARTAGE 37 liens anonymes créés en une heure
FUITE deux adresses de l'entreprise citées dans une fuite publique
CONNEXIONS aucune connexion depuis un pays inhabituel
Microsoft 365 et Internet, vus de l'extérieur
Chaque refus de connexion expliqué
Mot de passe modifié récemment, double authentification refusée, règle d'accès conditionnel, appareil non conforme : la raison est donnée en clair, avec trente jours d'historique par personne.
Ce qui sort sans passer par la porte
Transferts de courrier vers l'extérieur, rafales de liens de partage anonymes, applications tierces autorisées : chacun devient un incident, avec la personne concernée.
Les essais sur les comptes
Mots de passe essayés en série, double authentification refusée à répétition, connexion depuis un pays où personne ne travaille : le SIEM les traite comme le reste de vos alertes.
Votre surface sur Internet
Services exposés, vulnérabilités connues, noms publiés : FirstSI relève en mode passif ce que n'importe qui peut voir de vous, sans lancer le moindre balayage.
Les comptes cités dans des fuites
Les adresses de l'entreprise retrouvées dans des fuites de données publiques sont signalées, pour que les mots de passe concernés soient changés en premier.
Depuis votre réseau, en lecture seule
FirstSI consulte Microsoft 365 avec un accès en lecture, ne conserve pas les contenus et journalise chaque consultation.
Dans la console
Des écrans de la démo en ligne, avec les données d'une entreprise fictive.
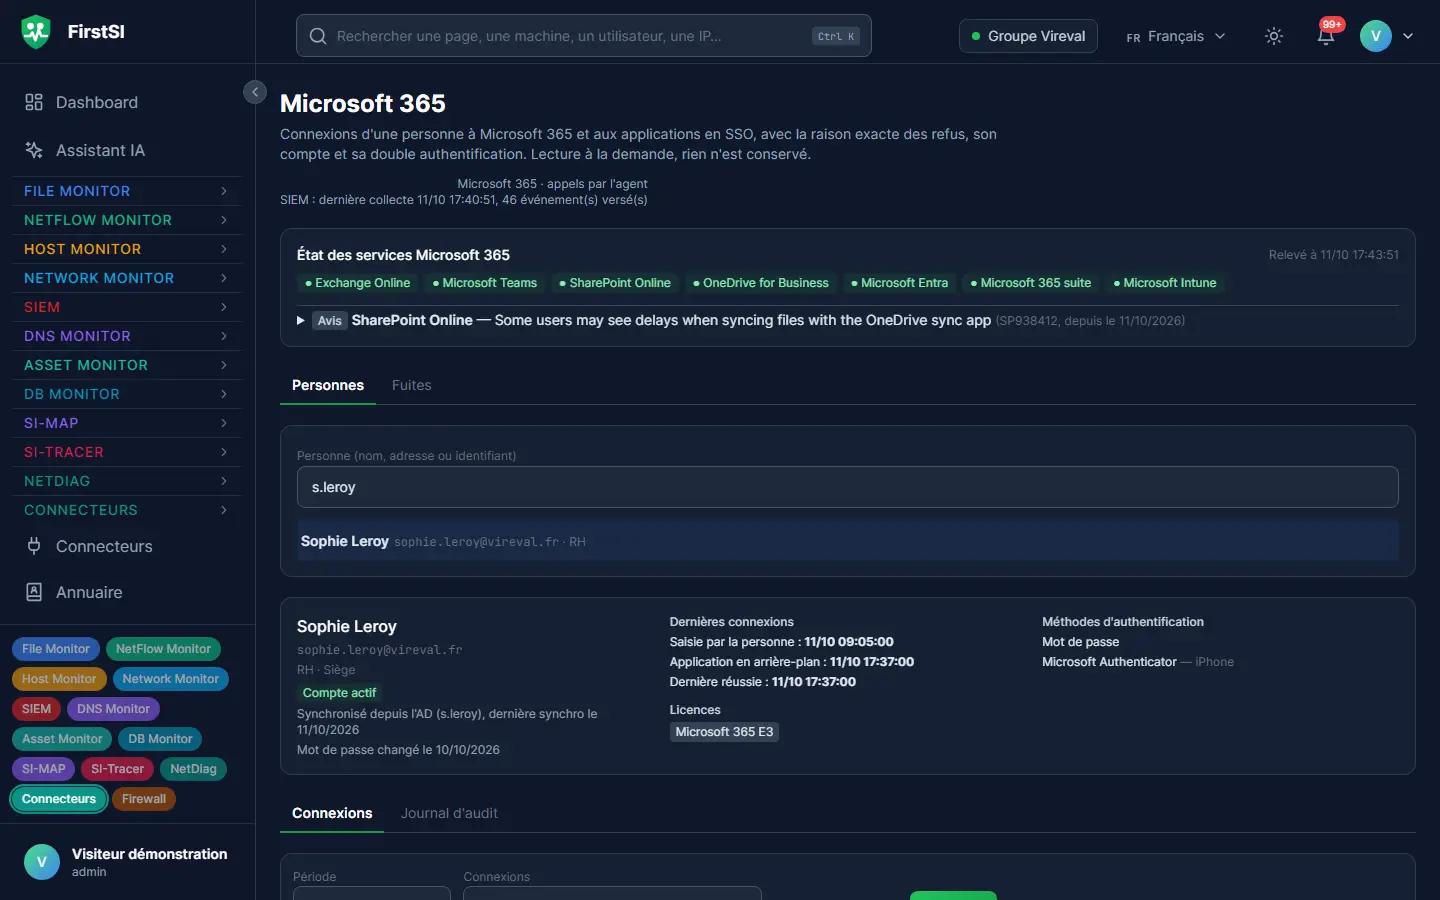
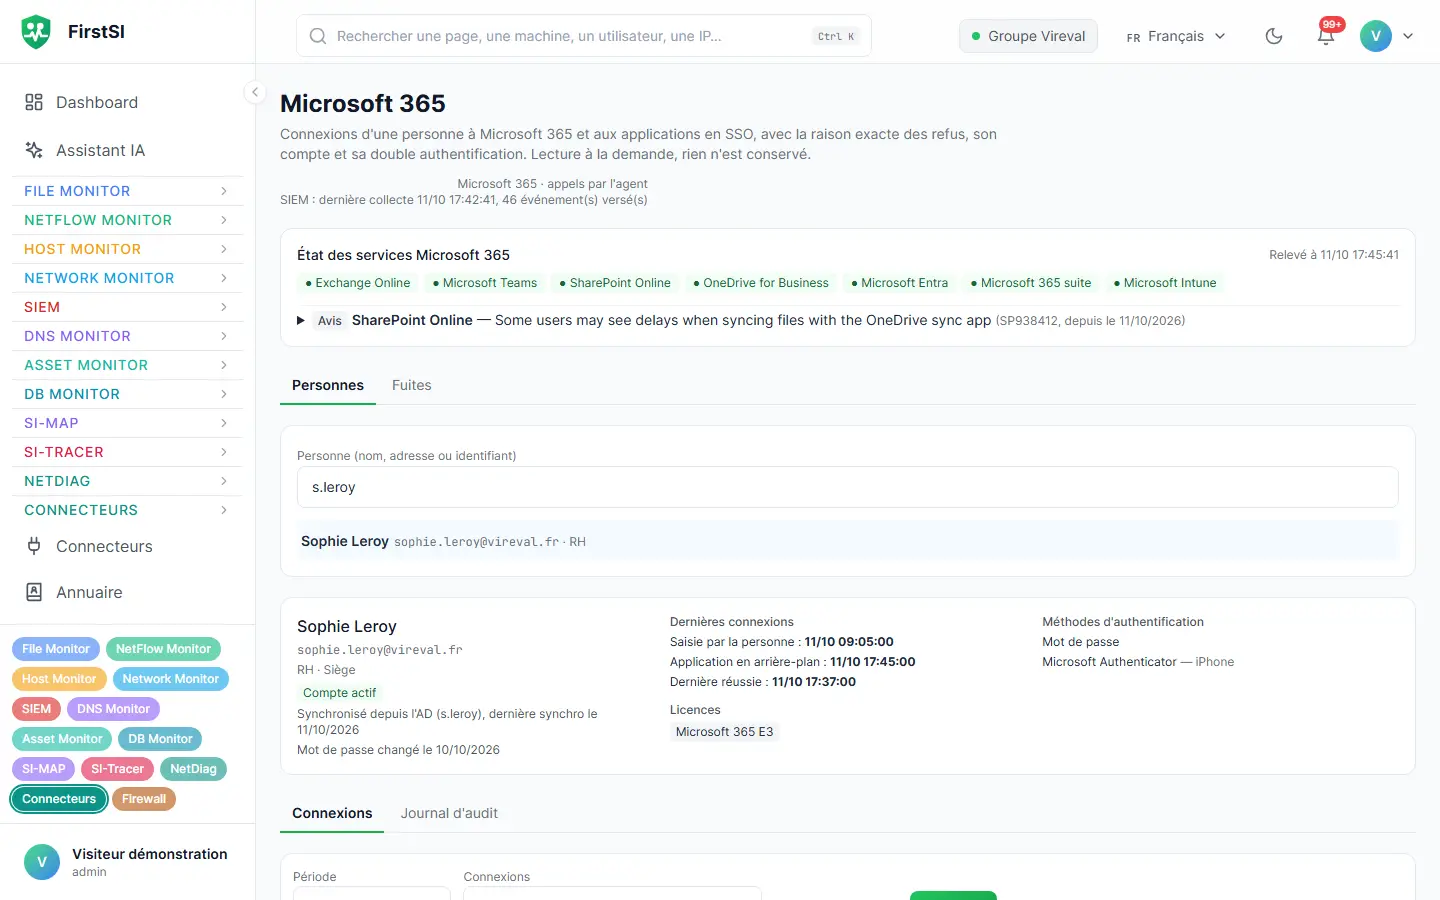
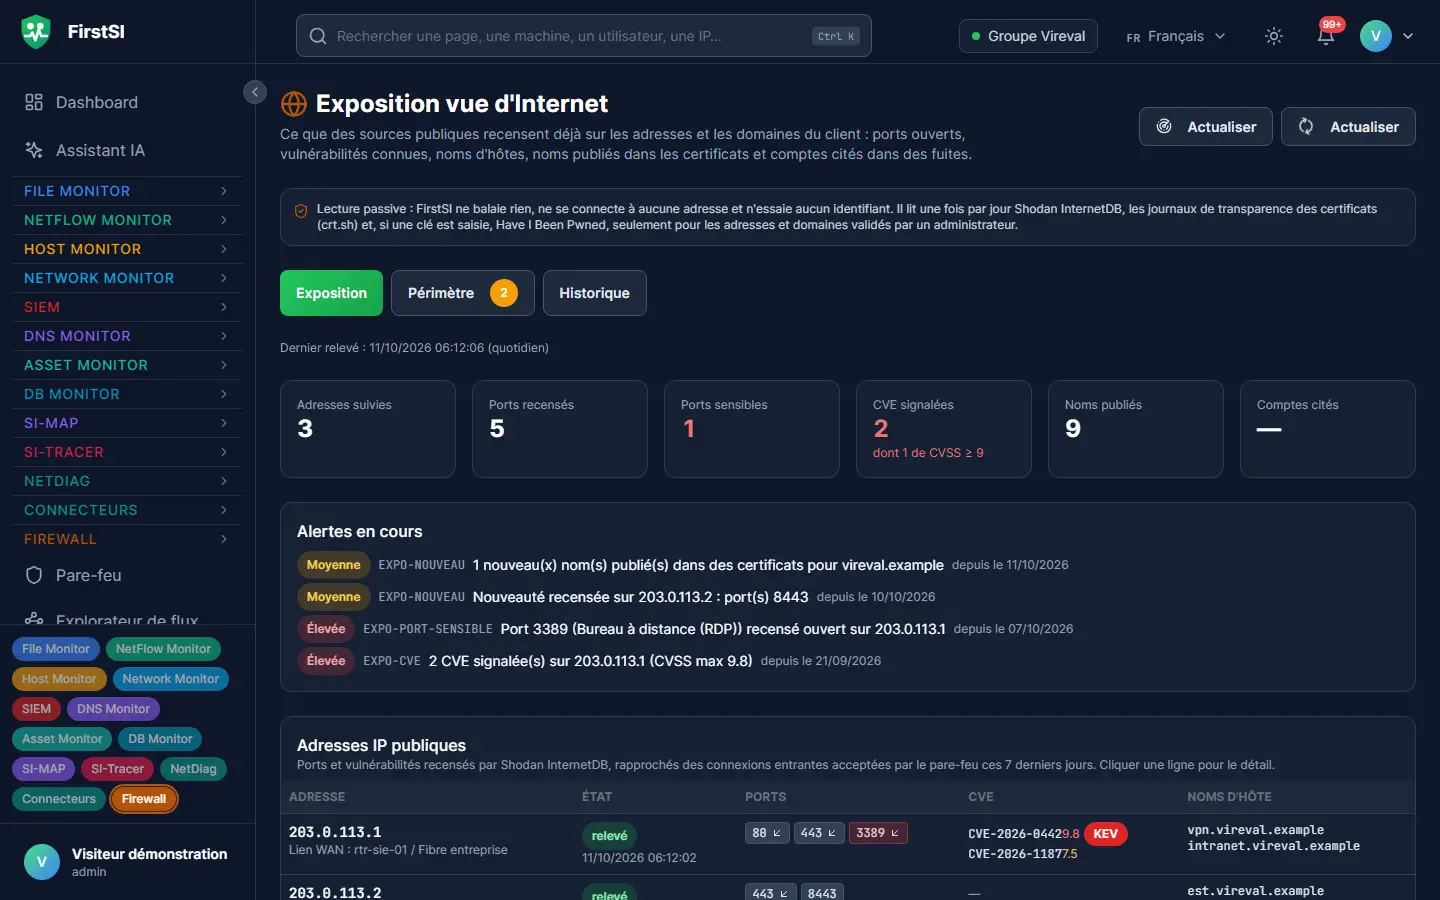
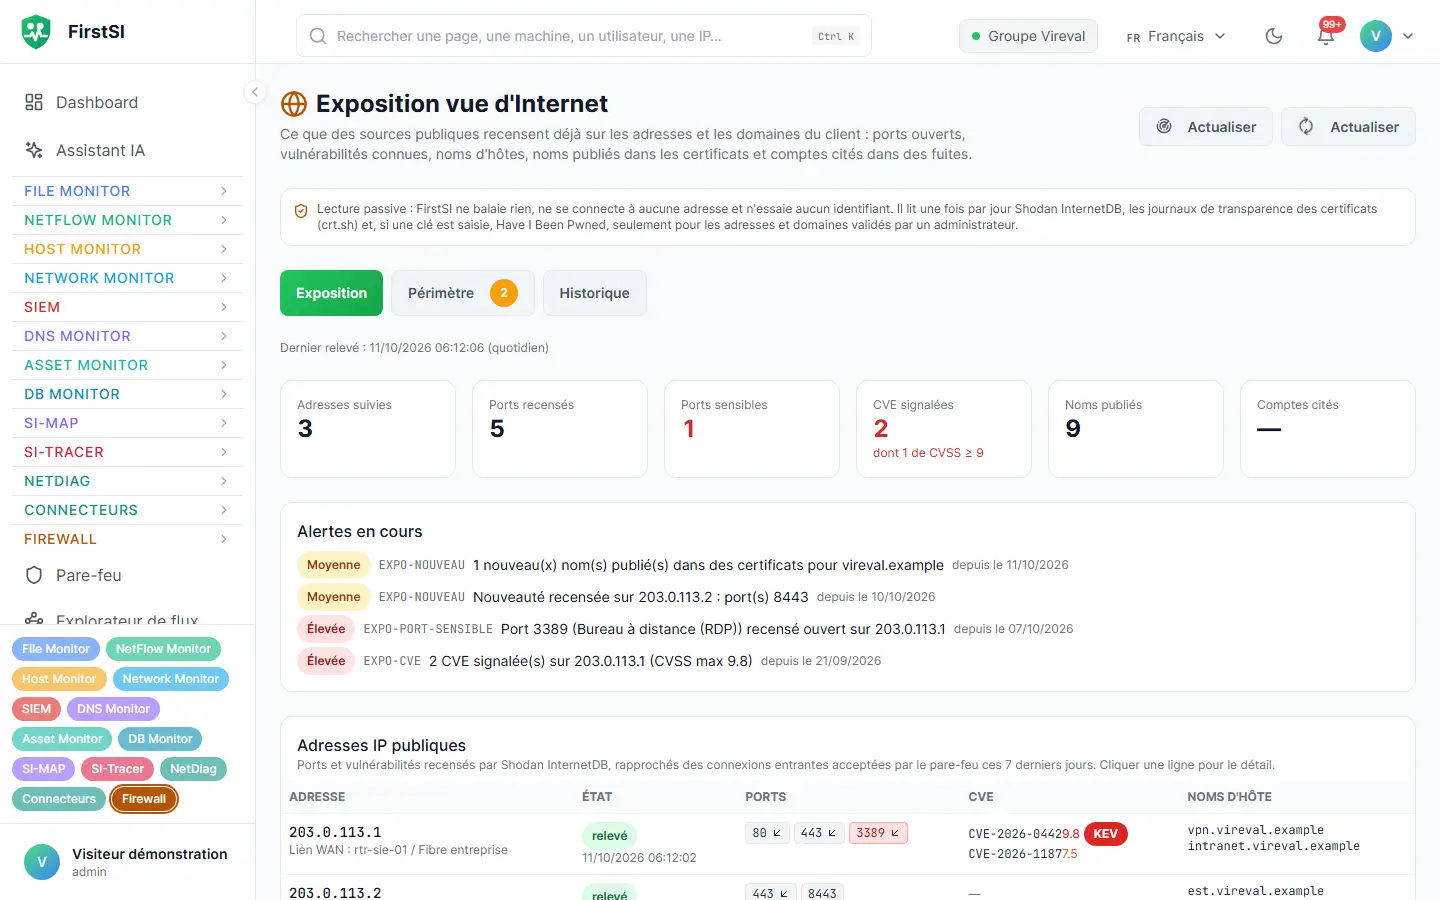
Samedi, 23 h 10
La règle de transfert du week-end
Un comptable a saisi son mot de passe sur une fausse page de connexion jeudi. Samedi soir, quelqu'un ouvre sa boîte depuis un hébergeur étranger et crée une règle discrète : chaque courrier qui contient « facture » ou « RIB » part vers une adresse extérieure.
FirstSI signale la règle dans la minute, et le SIEM la rattache à la connexion inhabituelle qui la précède. L'astreinte reçoit un seul incident, avec la boîte, l'adresse de destination et l'adresse IP de connexion, son pays et son hébergeur.
La règle est supprimée, le mot de passe changé et les sessions révoquées avant dimanche midi. Le lundi, la comptabilité est invitée à vérifier toute demande de changement de RIB, et vous savez exactement quels courriers sont partis.
23:02 CONNEXION boîte d'un comptable, depuis un hébergeur étranger
23:10 TRANSFERT règle vers une adresse extérieure (« facture », « RIB »)
23:11 ALERTE un seul incident, envoyé à l'astreinte
dim. 10:40 RETOUR règle supprimée, sessions révoquées
Comment ça marche
Un accès en lecture
Vous autorisez FirstSI à lire les journaux de connexion et la configuration de votre environnement Microsoft 365, sans aucun droit d'écriture.
Un relevé passif d'Internet
FirstSI rassemble ce que les sources publiques savent de vos adresses et de vos noms de domaine. Aucun paquet n'est envoyé vers vos systèmes.
Des incidents et des réponses
Les écarts deviennent des incidents dans le SIEM, et les refus de connexion s'expliquent directement dans les tickets du support.
Questions fréquentes
FirstSI lit-il le contenu des e-mails ?
Non. Il consulte les journaux de connexion, les règles de transfert, les partages et les autorisations des applications, jamais le contenu des messages.
Le relevé d'exposition est-il un test d'intrusion ?
Non, il est passif. Il s'appuie sur des sources publiques et n'envoie rien vers vos systèmes. Il complète bien un test d'intrusion annuel.
FirstSI peut-il bloquer un compte compromis ?
Non. FirstSI consulte Microsoft 365 en lecture seule : il signale l'incident et l'explique, avec le compte, l'adresse de connexion et la règle en cause. Le blocage du compte et la révocation des sessions restent entre vos mains.
En quoi cela aide-t-il le support ?
Le support s'en sert tous les jours. Le ticket « Outlook me redemande sans cesse mon mot de passe » arrive avec sa cause, souvent un téléphone qui présente encore l'ancien mot de passe.
Et Google Workspace ?
Un connecteur Google Workspace existe aussi, pour les tablettes, les applications et les comptes.
D'autres questions sur l'installation, l'hébergement, le RGPD ou les intégrations ? Toutes les questions fréquentes
Pour aller plus loin
Les mêmes données servent plusieurs besoins. Ces pages en montrent d'autres facettes.
Sécurité de l'Active Directory
Groupes sensibles, posture, comptes oubliés.
En savoir plus SIEMSIEM et détection d'incidents
Des incidents corrélés, avec leur chronologie.
En savoir plus Assistant IAAssistant IA et pré-diagnostic
Une IA chez vous, des tickets déjà vérifiés.
En savoir plusDans la documentation
Sachez ce qui sort de votre messagerie
La démonstration commentée vous montre un incident Microsoft 365 complet et le relevé d'exposition d'une entreprise fictive.