SIEM
SIEM e rilevamento degli incidenti su misura per una PMI
Un SIEM classico si nutre di log grezzi e chiede settimane di messa a punto prima di dire qualcosa di utile. In una PMI, chi dovrebbe leggere i suoi avvisi spesso è anche chi risponde al telefono. Il SIEM di FirstSI parte da dati già ordinati dagli altri moduli e vi presenta incidenti completi: che cosa è successo, su quale macchina, con quale account e in quale ordine.
Demo ad accesso libero, senza registrazione: 138 macchine fittizie, tutti e dodici i moduli.
ESFILTRAZIONE? 1.240 file letti sulla condivisione HR, poi 2,3 GB verso un provider di hosting
CAMPAGNA 46 account provati sulla VPN da uno stesso intervallo di indirizzi
DNS una postazione interroga un dominio noto per il phishing
CHIUSO account bloccato stamattina: un telefono con la vecchia password
Perché resta leggibile
Regole che attraversano i moduli
Un accesso massiccio ai file seguito da un flusso in uscita verso l'estero, un account bloccato subito dopo una serie di tentativi sulla VPN: le regole collegano ciò che vedono file, flussi, firewall, DNS e directory.
Un incidente, una storia
Ogni incidente raccoglie i suoi eventi in ordine, con la macchina, l'account e l'indirizzo. Leggete una cronologia di dieci righe, e le migliaia di eventi originali restano a un clic.
Gli attacchi in serie
Una campagna di password spraying condotta da uno stesso intervallo di indirizzi o da uno stesso provider di hosting diventa un solo incidente. Ogni account bloccato apre il proprio, con l'origine reale del blocco.
I segnali precoci
Domini malevoli, tunnel DNS, nomi dall'aspetto sospetto: spesso una compromissione è visibile prima nelle query DNS, a volte con ore di anticipo sul resto.
Il rumore lo regolate voi
Finestre di manutenzione, soglie per regola, eccezioni convalidate una volta per tutte. Decidete voi che cosa merita di svegliarvi, e FirstSI si attiene alle vostre scelte.
Avvisati ovunque siate
Console, e-mail o webhook verso il vostro sistema di ticketing o la chat del team. L'assistente IA può riprendere l'incidente e scrivere il report.
Nella console
Schermate della demo online, con i dati di un'azienda fittizia.
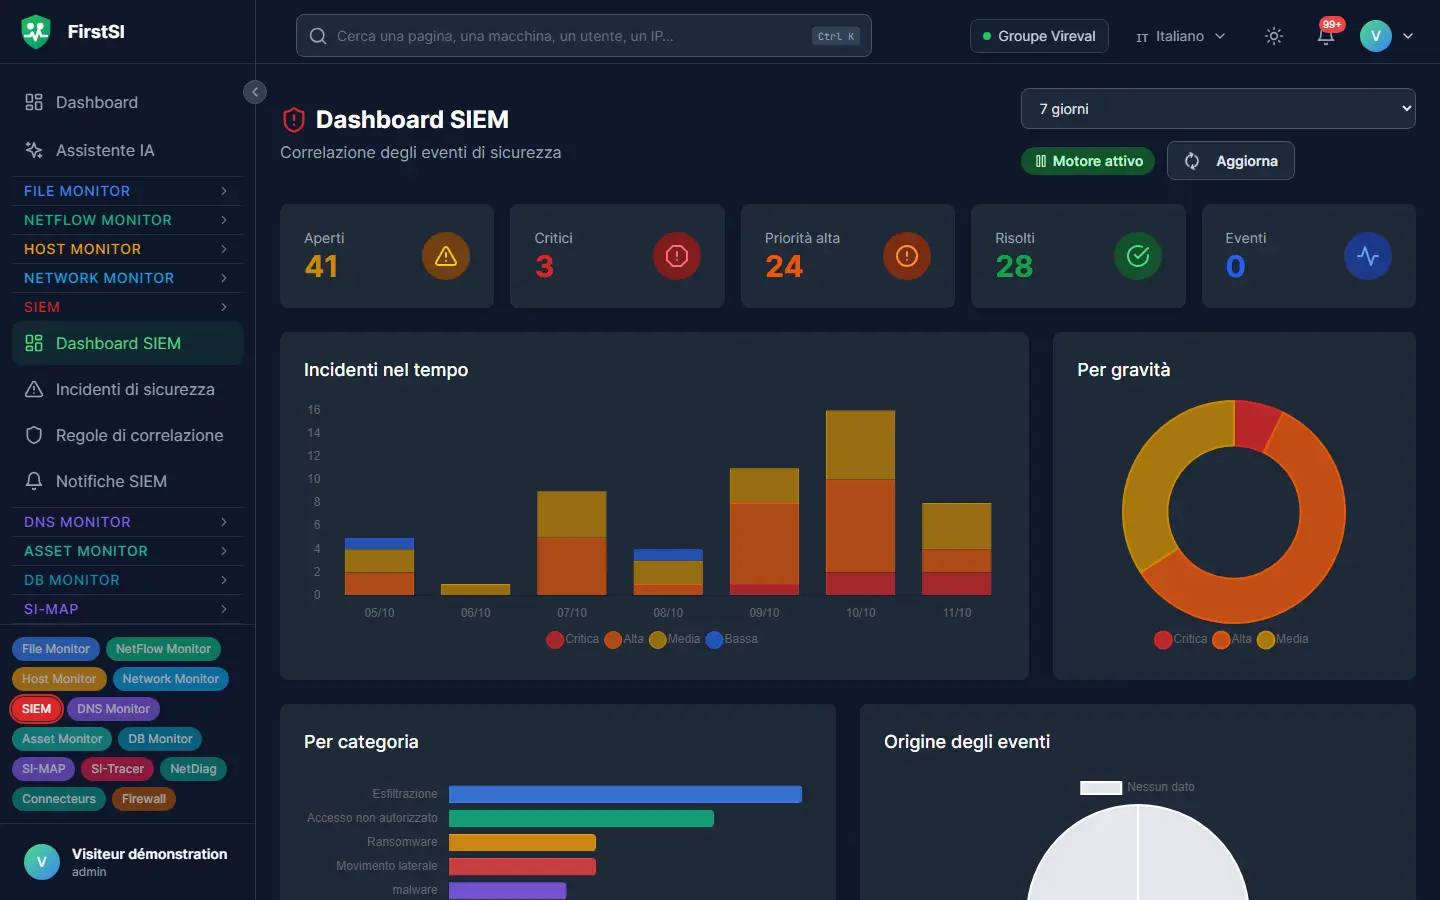
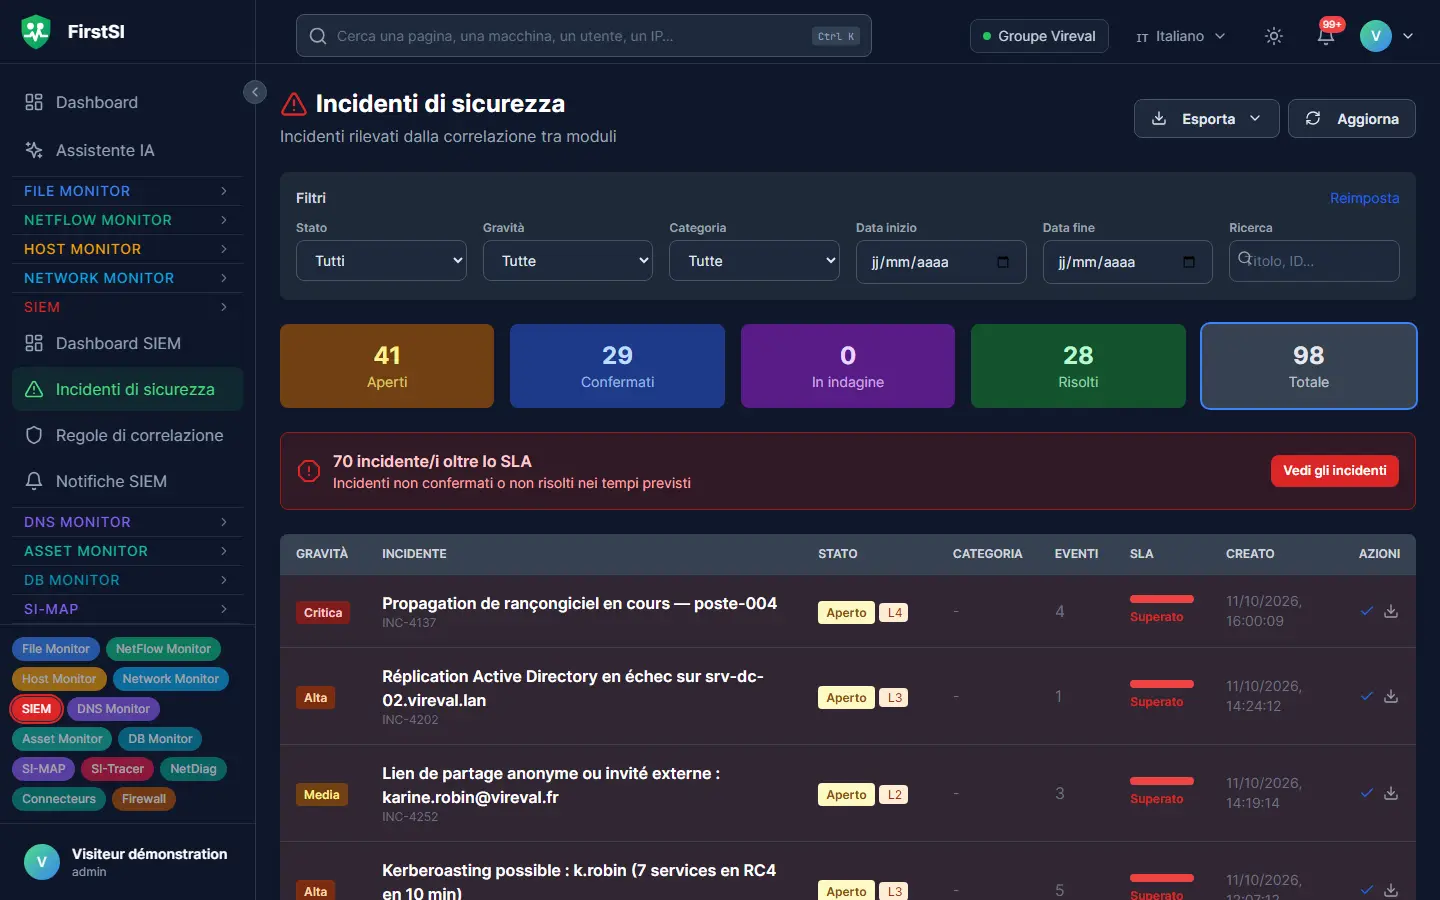
Martedì, ore 18:12
Una partenza per le ferie un po' troppo carica
Un collaboratore parte in ferie il giorno dopo. Alle 18:12 il suo account legge 1.240 file sulla condivisione HR in sei minuti, una cartella che di solito non apre mai. Alle 18:20 la sua postazione invia 2,3 GB verso un servizio di archiviazione online.
Presi uno per uno, questi eventi dicono poco: si leggono file tutto il giorno e si mandano allegati. Messi in fila, formano esattamente lo schema che la regola di esfiltrazione aspetta. L'avviso arriva alle 18:21, con l'elenco dei file, il volume inviato e la destinazione.
Il giorno dopo il responsabile IT ha tutto ciò che gli serve per parlarne con le risorse umane, registro di audit alla mano, senza aver dovuto ricostruire nulla.
18:12 FILE inizio della lettura sulla condivisione HR
18:18 FILE 1.240 file letti in sei minuti, insolito per questo account
18:20 FLUSSI 2,3 GB in uscita verso un servizio di archiviazione online
18:21 INCIDENTE probabile esfiltrazione, avviso inviato
Come funziona
I moduli raccolgono
Ogni modulo ordina i propri eventi: file, flussi, DNS, firewall, autenticazioni. Il SIEM parte da dati già puliti.
Le regole collegano
Regole tra moduli pronte all'uso, che potete adattare. Anche un evento arrivato in ritardo da un sito rimasto isolato viene messo in relazione con gli altri.
Gestite un incidente
Un incidente con la sua cronologia, le sue prove e il suo stato. Lo assegnate, lo commentate, lo chiudete, e tutto resta tracciato.
Domande frequenti
Serve un team di sicurezza per usare questo SIEM?
No, è stato pensato per farne a meno. Le regole sono incluse e gli incidenti si leggono come una cronologia. Un reparto IT di due o tre persone lo usa ogni giorno.
Posso inviare i log dei miei firewall?
Sì. L'agente del sito riceve i log e i flussi di firewall e gateway e li trasmette cifrati. Non serve aprire alcuna porta verso l'esterno.
Per quanto tempo vengono conservati gli eventi?
Scegliete voi, da 1 a 365 giorni, 90 per impostazione predefinita. Gli eventi relativi a file e DNS vengono archiviati prima della cancellazione.
Posso scrivere regole mie?
Sì, dalla console, senza programmare. Potete anche regolare le soglie delle regole incluse e dichiarare eccezioni.
È compatibile con un SOC esterno?
Sì. Gli incidenti partono via webhook o tramite l'API verso lo strumento del vostro fornitore, e ogni accesso viene registrato.
Altre domande su installazione, hosting, GDPR o integrazioni? Tutte le domande frequenti
Per approfondire
Gli stessi dati rispondono a più esigenze. Queste pagine ne mostrano altri aspetti.
Sicurezza di Active Directory
Gruppi sensibili, postura, account dimenticati.
Per saperne di più File e condivisioniFile e condivisioni
Chi ha aperto cosa, e chi ne ha il diritto.
Per saperne di più Microsoft 365 e InternetMicrosoft 365 ed esposizione su Internet
Accessi, fughe di dati, ciò che vede un attaccante.
Per saperne di piùNella documentazione
Incidenti che avete il tempo di leggere
Aprite la demo: vi aspettano incidenti correlati su 138 macchine fittizie. Oppure richiedete una dimostrazione guidata.