SIEM
SIEM et détection d'incidents à la taille d'une PME
Un SIEM classique se nourrit de journaux bruts et demande des semaines de réglage avant de dire quelque chose d'utile. Dans une PME, la personne qui devrait lire ses alertes est souvent aussi celle qui répond au téléphone. Le SIEM de FirstSI part de données déjà rangées par les autres modules, et vous présente des incidents complets : ce qui s'est passé, sur quelle machine, avec quel compte, et dans quel ordre.
Démo en accès libre, sans inscription : 138 machines fictives, les douze modules.
EXFILTRATION ? 1 240 fichiers lus sur le partage RH, puis 2,3 Go vers un hébergeur
CAMPAGNE 46 comptes essayés sur le VPN depuis une même plage d'adresses
DNS un poste interroge un domaine connu pour de l'hameçonnage
CLOS compte verrouillé ce matin : un téléphone avec l'ancien mot de passe
Pourquoi il reste lisible
Des règles qui traversent les modules
Un accès massif à des fichiers suivi d'un flux sortant vers l'étranger, un compte verrouillé juste après des essais sur le VPN : les règles relient ce que voient les fichiers, les flux, le pare-feu, le DNS et l'annuaire.
Un incident, une histoire
Chaque incident regroupe ses événements dans l'ordre, avec la machine, le compte et l'adresse. Vous lisez une chronologie de dix lignes, et les milliers d'événements d'origine restent à un clic.
Les attaques groupées
Une pulvérisation de mots de passe menée depuis une même plage d'adresses ou un même hébergeur devient un seul incident. Chaque compte verrouillé ouvre le sien, avec l'origine réelle du verrouillage.
Les signes précoces
Domaines malveillants, tunnels DNS, noms à l'allure suspecte : une compromission se voit souvent d'abord dans les requêtes DNS, parfois des heures avant le reste.
Le bruit, vous le réglez
Plages de maintenance, seuils par règle, exceptions validées une fois pour toutes. Vous décidez de ce qui mérite de vous réveiller, et FirstSI s'y tient.
Prévenu là où vous êtes
Console, e-mail ou webhook vers votre outil de tickets ou votre messagerie d'équipe. L'assistant IA peut reprendre l'incident et rédiger le rapport.
Dans la console
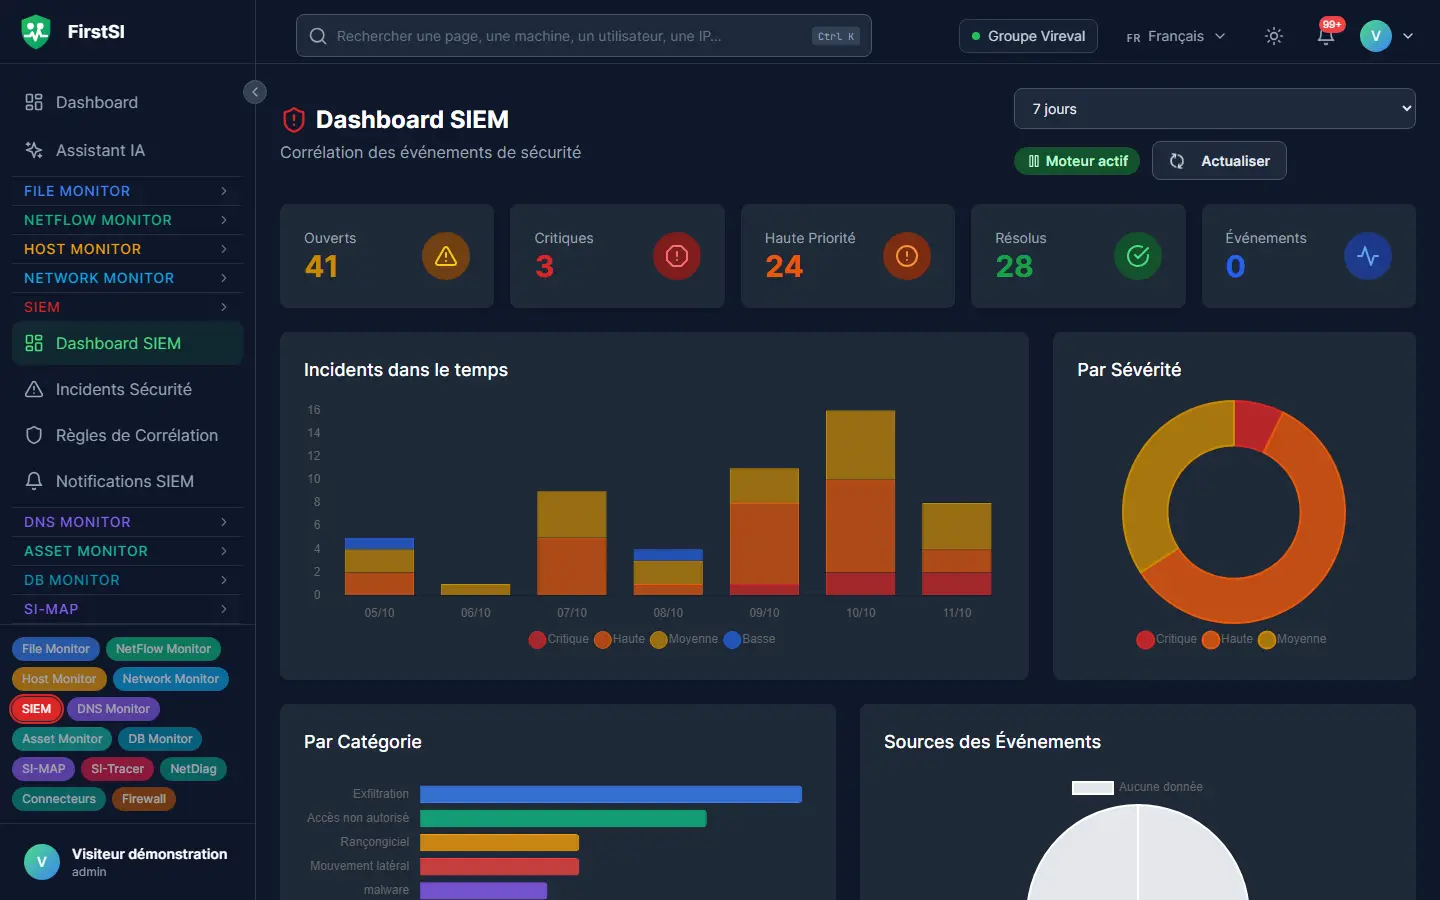
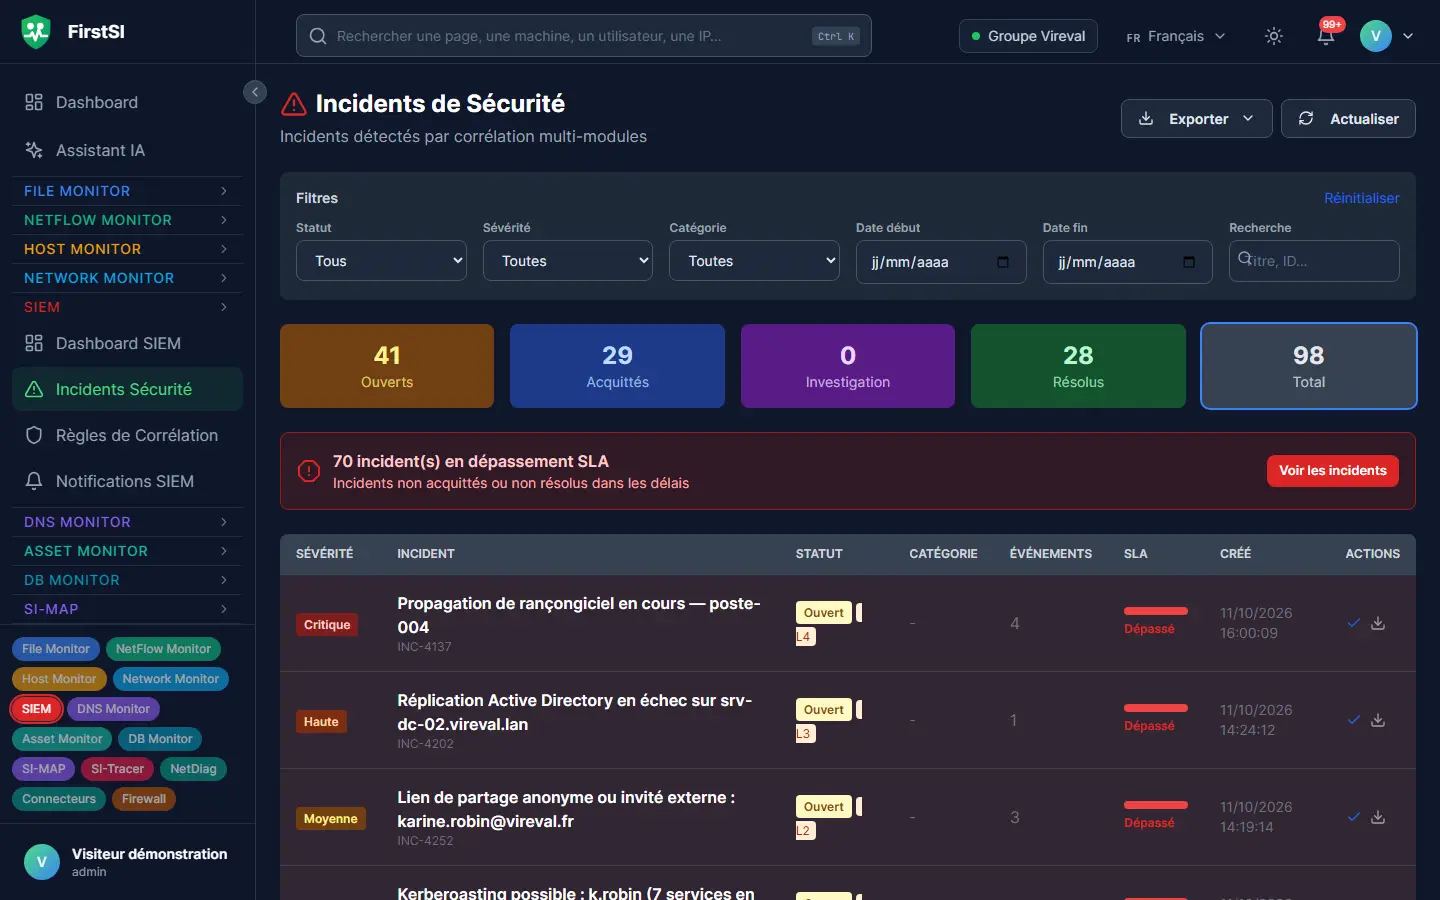
Des écrans de la démo en ligne, avec les données d'une entreprise fictive.
Mardi, 18 h 12
Un départ en congés un peu trop chargé
Un collaborateur part en congés le lendemain. À 18 h 12, son compte lit 1 240 fichiers sur le partage RH en six minutes, un dossier qu'il n'ouvre jamais d'habitude. À 18 h 20, son poste envoie 2,3 Go vers un service de stockage en ligne.
Pris un par un, ces événements ne disent pas grand-chose : tout le monde lit des fichiers dans la journée et envoie des pièces jointes. Mis bout à bout, ils forment exactement ce que la règle d'exfiltration attend. L'alerte arrive à 18 h 21, avec la liste des fichiers, le volume envoyé et la destination.
Le lendemain, la DSI a tout ce qu'il faut pour en parler aux ressources humaines, journal d'audit à l'appui, sans avoir eu à reconstituer quoi que ce soit.
18:12 FICHIERS début de lecture sur le partage RH
18:18 FICHIERS 1 240 fichiers lus en six minutes, inhabituel pour ce compte
18:20 FLUX 2,3 Go sortants vers un service de stockage en ligne
18:21 INCIDENT exfiltration probable, alerte envoyée
Comment ça marche
Les modules collectent
Chaque module range ses événements : fichiers, flux, DNS, pare-feu, authentifications. Le SIEM part de données déjà propres.
Les règles rapprochent
Des règles inter-modules prêtes à l'emploi, que vous ajustez. Un événement arrivé en retard d'un site coupé est quand même rapproché.
Vous traitez un incident
Un incident avec sa chronologie, ses preuves et son état. Vous l'assignez, le commentez, le fermez, et tout reste tracé.
Questions fréquentes
Faut-il une équipe de sécurité pour utiliser ce SIEM ?
Non, il a été pensé pour s'en passer. Les règles sont fournies et les incidents se lisent comme une chronologie. Une DSI de deux ou trois personnes s'en sert au quotidien.
Puis-je y envoyer les journaux de mes pare-feu ?
Oui. L'agent du site reçoit les journaux et les flux des pare-feu et des passerelles, puis les transmet chiffrés. Aucun port n'est à ouvrir vers l'extérieur.
Combien de temps les événements sont-ils conservés ?
Vous choisissez, de 1 à 365 jours, 90 par défaut. Les événements fichiers et DNS sont archivés avant suppression.
Puis-je écrire mes propres règles ?
Oui, depuis la console, sans programmation. Vous pouvez aussi ajuster les seuils des règles fournies et déclarer des exceptions.
Est-ce compatible avec un SOC externe ?
Oui. Les incidents partent par webhook ou par l'API vers l'outil de votre prestataire, et chaque accès est journalisé.
D'autres questions sur l'installation, l'hébergement, le RGPD ou les intégrations ? Toutes les questions fréquentes
Pour aller plus loin
Les mêmes données servent plusieurs besoins. Ces pages en montrent d'autres facettes.
Sécurité de l'Active Directory
Groupes sensibles, posture, comptes oubliés.
En savoir plus Fichiers et partagesFichiers et partages
Qui a ouvert quoi, et qui en a le droit.
En savoir plus Microsoft 365 et InternetMicrosoft 365 et exposition Internet
Connexions, fuites, ce qu'un attaquant voit.
En savoir plusDans la documentation
Des incidents que vous avez le temps de lire
Ouvrez la démo : des incidents corrélés vous y attendent, sur 138 machines fictives. Ou demandez une démonstration commentée.