Active Directory
Sécurité de l'Active Directory : sachez qui devient administrateur
Un vendredi à 22 h 41, un compte rejoint les administrateurs du domaine. Personne ne l'a demandé, et le lundi matin rien n'a l'air anormal. FirstSI surveille votre annuaire en continu, vous prévient dans la minute avec l'auteur du changement, et note la santé de l'annuaire mois après mois.
Démo en accès libre, sans inscription : 138 machines fictives, les douze modules.
GROUPES « Admins du domaine » : un membre ajouté vendredi à 22 h 41
AUTEUR compte de service de la sauvegarde, depuis un poste du siège
CONTRÔLEURS réplication, heure et sauvegarde conformes
COMPTES 7 comptes de personnes parties encore actifs
POSTURE annuaire noté 82/100, six points de mieux en un mois
Ce que FirstSI surveille dans l'annuaire
Les groupes sensibles, en temps réel
Ajout aux administrateurs du domaine, aux administrateurs de l'entreprise ou à tout groupe que vous jugez sensible : l'alerte part tout de suite, avec l'auteur de la modification, son poste et l'heure.
Les attaques sur les identifiants
Vol de tickets d'authentification, réplication frauduleuse de l'annuaire, stratégie de groupe modifiée, journal de sécurité effacé : ces gestes reviennent dans presque toutes les attaques, et FirstSI les signale.
Une note qui progresse
Un score de posture calculé chaque jour et suivi dans le temps. Il dit ce qui fait baisser la note et ce qui la ferait remonter le plus vite. Le chiffre se présente aussi très bien en comité de direction.
Des contrôleurs de domaine en forme
Réplication, synchronisation de l'heure, sauvegarde récente, certificats proches de l'expiration : chaque contrôleur est vérifié en continu, et vous apprenez qu'il y a un souci avant que les ouvertures de session échouent.
La revue des accès, déjà préparée
Une revue périodique des groupes sensibles, prête à exporter pour le responsable qui doit la signer. Les comptes des personnes parties, et pourtant encore actifs, sont listés à part.
La fiche d'un compte
Ses verrouillages et leur origine réelle (un essai VPN, un téléphone resté sur l'ancien mot de passe), ses postes habituels, ses adresses, ses connexions Microsoft 365. Au support, cela fait gagner un quart d'heure par appel.
Dans la console
Des écrans de la démo en ligne, avec les données d'une entreprise fictive.
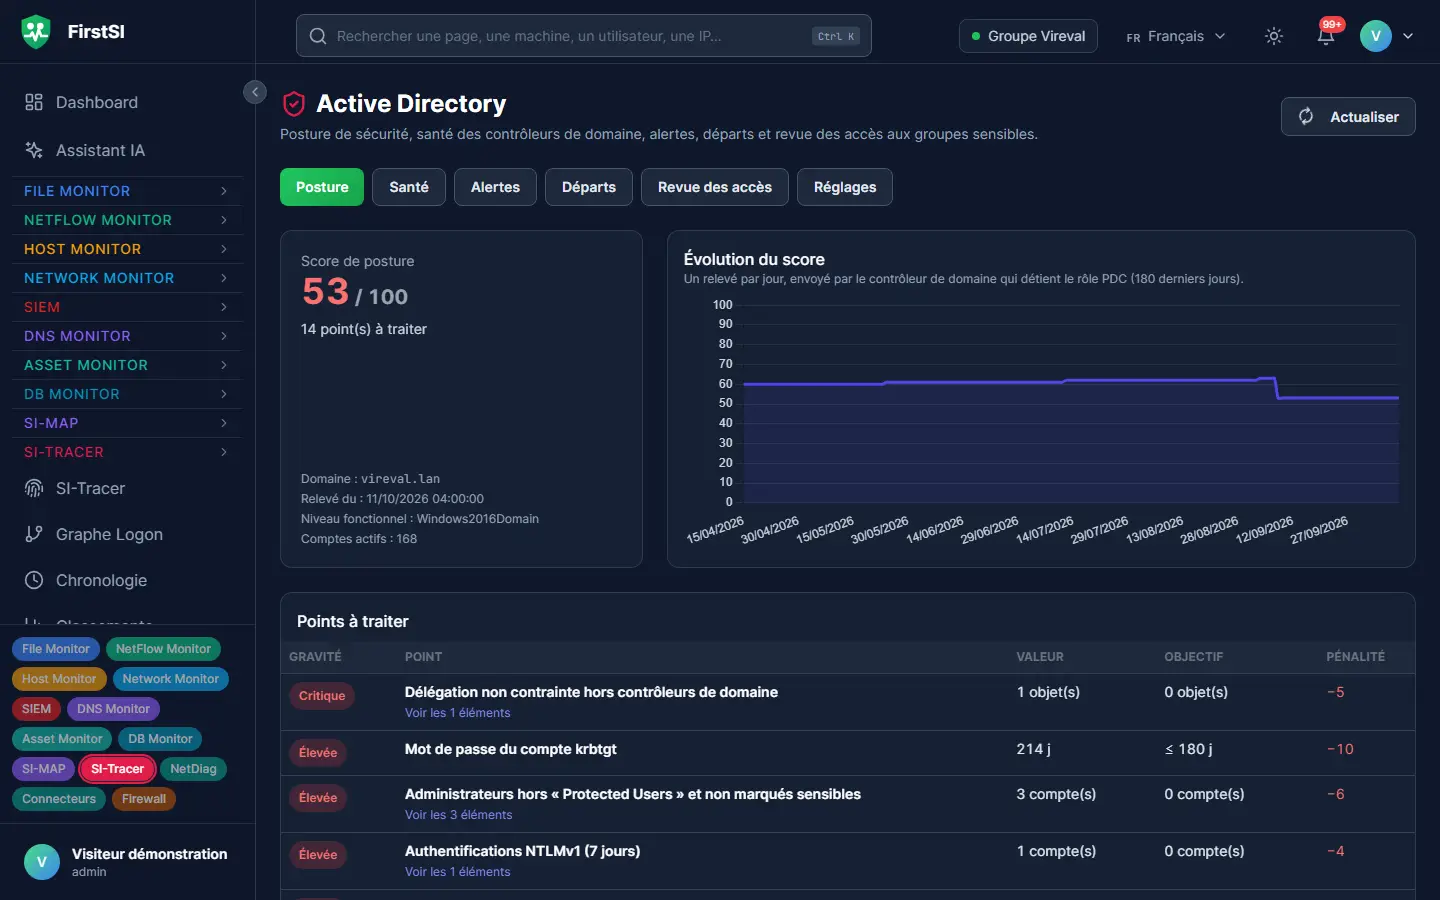
Vendredi, 22 h 41
Un ajout aux administrateurs que personne n'a demandé
Le compte de service de la sauvegarde a des droits larges, comme souvent. Ce soir-là, il sert à ajouter un utilisateur ordinaire au groupe des administrateurs du domaine. L'opération prend deux secondes.
FirstSI envoie l'alerte à l'astreinte dans la minute : le groupe modifié, le compte qui a agi, le poste d'où la commande est partie. Le SIEM la rapproche d'une ouverture de session inhabituelle sur ce même poste, deux minutes plus tôt.
L'astreinte retire le membre ajouté, désactive le compte de service et isole le poste. Le lundi, la revue des accès montre l'historique complet, et le score de posture rappelle que ce compte de service avait trop de droits depuis deux ans.
22:39 CONNEXION ouverture de session inhabituelle sur un poste du siège
22:41 GROUPE membre ajouté à « Admins du domaine »
22:41 AUTEUR compte de service de la sauvegarde
22:42 ALERTE astreinte prévenue par e-mail et webhook
22:58 RETOUR membre retiré, compte de service désactivé
Comment ça marche
L'agent sur les contrôleurs
Il lit les journaux que Windows produit déjà. Aucun pilote, aucune modification du schéma de l'annuaire.
Des règles prêtes à l'emploi
Les comportements à risque sont reconnus d'office. Vous ajoutez vos groupes sensibles et les comptes à surveiller de près.
Une alerte qui dit qui, quoi et d'où
Chaque alerte arrive avec l'auteur, la cible et le poste d'origine, puis rejoint le SIEM pour être rapprochée du reste.
Questions fréquentes
Faut-il installer quelque chose sur les contrôleurs de domaine ?
Oui, l'agent FirstSI, le même que partout ailleurs. Il fonctionne comme un service Windows et se met à jour à distance, avec des mises à jour signées.
FirstSI modifie-t-il l'annuaire ?
Non. Il lit les journaux et l'état de l'annuaire, sans rien changer. Les corrections restent entre vos mains.
À quoi sert le score de posture ?
Surtout à mesurer vos propres progrès. Chaque point perdu est expliqué, avec la correction qui permettrait de le regagner.
Est-ce utile pour NIS2 ?
La surveillance des comptes à privilèges, la revue périodique des accès et la traçabilité des changements font partie des mesures attendues. FirstSI vous en fournit les preuves, exportables.
Et les comptes Microsoft 365 ?
Ils sont couverts par le connecteur Microsoft 365 : refus de connexion expliqués, essais de mots de passe en série, connexions depuis un pays inhabituel.
D'autres questions sur l'installation, l'hébergement, le RGPD ou les intégrations ? Toutes les questions fréquentes
Pour aller plus loin
Les mêmes données servent plusieurs besoins. Ces pages en montrent d'autres facettes.
Sécurité des serveurs
Persistance, état de sécurité, capacité.
En savoir plus SIEMSIEM et détection d'incidents
Des incidents corrélés, avec leur chronologie.
En savoir plus Microsoft 365 et InternetMicrosoft 365 et exposition Internet
Connexions, fuites, ce qu'un attaquant voit.
En savoir plusDans la documentation
Votre annuaire mérite une surveillance de nuit
Venez avec vos questions sur l'annuaire : la démonstration commentée montre ce que FirstSI en verrait, sur un parc complet.